LeistungenSoftwareÜber unsKarriereBlogReferenzenKontakt English
Nomad SecurityMicrosoft Partner

IT-Sicherheit für den Mittelstand: geprüft, gehärtet, überwacht.

Nomad Security ist unser Cyber-Security-Paket für kleine und mittlere Unternehmen. Wir prüfen Ihre IT mit Audit und Schwachstellenscan, härten Konten, E-Mail, Geräte und Netzwerk, sichern Ihre Daten gegen Ransomware und überwachen alles rund um die Uhr. Neun Bausteine, einzeln oder als Gesamtpaket. Der Einstieg ist ein kostenloser 30-Minuten-Check.

Lieber direkt sprechen? +49 2065 8296939

Kostenlosen Security-Check anfragen

Drei Angaben, dann Ihre Kontaktdaten — oder Sie wählen direkt einen 30-Minuten-Termin. Remote oder bei Ihnen vor Ort, ohne Verpflichtung. Danach wissen Sie, wo Sie stehen und was zuerst zu tun ist.

Schritt 1 von 318 %

Was trifft auf Sie zu?

Drei Angaben, fertig. Keine Kontaktdaten in diesem Schritt · Antwort innerhalb von 24 Stunden, werktags

BAFA: bis zu 50 % Zuschuss für die Beratung — wir prüfen das mit. Förderung der Beratungskosten über das BAFA, abhängig von Prüfung und Bewilligung.

Auf einen Blick

Nomad Security in acht Zeilen.

Wer, was, für wen, zu welchem Preis. Stand Oktober 2026. Alle Preise netto zuzüglich Umsatzsteuer.

Mehr über uns: Fakten zu Nomad Solutions

Leistung
Nomad Security: IT-Sicherheit und Cyber-Security aus einer Hand, vom Audit bis zum 24/7-Monitoring
Für wen
Kleine und mittlere Unternehmen, vor allem mit Microsoft 365, Windows-Arbeitsplätzen und eigenem Netzwerk
Bausteine
Audit und Schwachstellenanalyse, Identity (Entra ID), E-Mail, Endgeräte, Patch-Management, Netzwerk, Backup, Monitoring und Incident Response, Awareness und Compliance
Einstieg
Kostenloser 30-Minuten-Security-Check, remote oder vor Ort
Preise
Security-Audit 1.500 bis 3.000 € netto als Festpreis; Security-Baseline in Managed IT ab 89 € netto pro User und Monat enthalten
Förderung
Bis zu 50 % Zuschuss möglich, in NRW etwa über MID-Digitale Sicherheit (4.000 bis 15.000 €) für Analyse, Schulung und Schutz-Software, nach Prüfung und Bewilligung
Standort
Duisburg-Rheinhausen; vor Ort im Ruhrgebiet und am Niederrhein, remote bundesweit
Anbieter
Nomad Solutions GmbH, Microsoft-Partner
Die Bausteine

Neun Schutzschichten. Sie buchen, was Sie brauchen.

Angreifer suchen die schwächste Stelle, deshalb denken wir Sicherheit in Schichten: Anmeldung, E-Mail, Geräte, Netzwerk, Daten und Menschen. Jeder Baustein lässt sich einzeln anfragen. Zusammen ergeben sie den vollständigen Schutz.

Für IT-VerantwortlicheTechnischer Leitfaden: Richtlinien, Konfigurationen, Abläufe →
01
Projekt

Security-Audit & Schwachstellenanalyse

Der Startpunkt: Wir messen, wo Ihre IT heute steht, und belegen es mit Befunden statt Bauchgefühl.

  • Microsoft-365-Tenant-Audit mit Microsoft Secure Score und Prüfung aller Sicherheitsrichtlinien
  • Externer Schwachstellenscan: offene Ports, Dienste, Zertifikate und veraltete Software, die aus dem Internet erreichbar sind
  • Interner Schwachstellenscan von Clients, Servern und Netzwerkgeräten
  • Prüfung von Admin-Rechten, Backup, Zugriffsrechten und E-Mail-Einstellungen
  • Bericht mit priorisiertem Maßnahmenplan: was sofort, was in 30 Tagen, was kann warten
  • Demnächst: Penetrationstests aus eigener Hand, bei denen wir gezielt versuchen, wie ein Angreifer einzudringen (in Vorbereitung)

Ergebnis: Ein schriftlicher Bericht, den Sie auch Ihrer Cyberversicherung oder einem Auditor vorlegen können.
02
Projekt oder laufend

Identity & Access Security (Entra ID)

Die meisten Angriffe beginnen mit einem gestohlenen Passwort. Deshalb sichern wir zuerst die Anmeldung ab.

  • Multi-Faktor-Authentifizierung für alle Konten, phishing-resistent mit Authenticator oder FIDO2-Schlüssel
  • Conditional Access: Zugriff nur von verwalteten Geräten, aus erlaubten Ländern, mit aktuellem Gerätezustand
  • Admin-Konten getrennt vom Alltagskonto, Notfallkonten (Break-Glass), Privileged Identity Management mit Entra ID P2
  • Prüfung von Gastzugriffen, alten Konten und freigegebenen Postfächern
  • Überwachung riskanter Anmeldungen (Sign-in-Risiken) mit Alarm bei Auffälligkeiten

Ergebnis: Ein erbeutetes Passwort allein öffnet keine Tür mehr.

03
Projekt oder laufend

E-Mail-Security & Hardening

E-Mail ist das Einfallstor Nummer eins. Wir härten Ihre Domain und Ihr Postfach gegen Fälschung und Phishing.

  • SPF, DKIM und DMARC sauber einrichten und schrittweise bis zur strengsten Stufe p=reject anheben
  • DMARC-Reporting auswerten: wer verschickt in Ihrem Namen, was ist legitim, was gefälscht
  • Microsoft Defender for Office 365: Prüfung von Links und Anhängen vor dem Öffnen
  • Schutz vor Spoofing und Chef-Betrug (CEO-Fraud), Warnhinweise bei externen Absendern
  • Härtung von Exchange Online: keine automatischen Weiterleitungen nach außen, Postfach-Audit aktiv

Ergebnis: Niemand kann E-Mails in Ihrem Namen fälschen, und Ihre Rechnungen landen nicht mehr im Spam.

04
Laufend

Endpoint Security

Jeder Laptop und jedes Handy ist ein möglicher Zugang. Wir verwalten und schützen alle Geräte zentral.

  • Geräteverwaltung mit Microsoft Intune, Compliance-Regeln für Windows, macOS, iOS und Android
  • Microsoft Defender for Business oder Defender for Endpoint mit EDR: erkennt Angriffe und isoliert Geräte automatisch
  • Festplattenverschlüsselung mit BitLocker, Schlüssel zentral gesichert
  • Härtung nach CIS-Benchmarks und Microsoft-Sicherheitsbaselines
  • Keine lokalen Admin-Rechte im Alltag, kontrollierte Freigabe bei Bedarf

Ergebnis: Ein verlorener Laptop ist ein Hardware-Schaden, kein Datenleck.

05
Laufend

Schwachstellen- & Patch-Management

Neue Sicherheitslücken erscheinen jede Woche. Wir finden sie auf Ihren Systemen und schließen sie, bevor sie ausgenutzt werden.

  • Laufende Schwachstellenerkennung auf allen verwalteten Geräten (Defender Vulnerability Management)
  • Updates für Windows, Office und Drittanbieter-Software wie Browser, PDF-Reader und Java, zeitgesteuert und getestet
  • Priorisierung nach Risiko: aktiv ausgenutzte Lücken zuerst
  • Firmware von Firewall, Switches, WLAN und Druckern im Blick
  • Monatlicher Bericht: offene Lücken, geschlossene Lücken, Geräte ohne Updates

Ergebnis: Bekannte Lücken bleiben nicht monatelang offen, und Sie sehen es schwarz auf weiß.

06
Projekt

Netzwerk- & Arbeitsplatz-Security

Ein flaches Netz, in dem Drucker, Kameras und Buchhaltung nebeneinander hängen, macht aus einem Einbruch einen Totalschaden.

  • Firewall- und WLAN-Konzept, getrenntes Gäste-WLAN
  • VLAN-Trennung: Büro, Server, Telefonie, Produktion und IoT in eigenen Netzen
  • Sicherer Fernzugriff per VPN oder Zero-Trust-Zugang statt offener Ports
  • Absicherung von Druckern, Kameras, NAS und anderen IoT-Geräten
  • Dokumentierter Netzplan, damit im Notfall jeder weiß, was wo hängt

Ergebnis: Ein Angreifer, der hineinkommt, sitzt in einem kleinen Raum fest statt im ganzen Haus.

07
Laufend

Backup & Ransomware-Schutz

Wenn alles andere versagt, entscheidet das Backup, ob Sie nach Tagen oder nach Wochen wieder arbeiten.

  • Backup nach der 3-2-1-Regel: drei Kopien, zwei Medien, eine außer Haus
  • Unveränderbare Sicherungen (Immutable Backup), die auch ein Angreifer mit Admin-Rechten nicht löschen kann
  • Eigenes Backup für Microsoft 365: Postfächer, OneDrive, SharePoint und Teams
  • Regelmäßige Wiederherstellungstests mit Protokoll
  • Festgelegte Wiederherstellungszeiten: welches System ist nach wie vielen Stunden wieder da

Ergebnis: Ein getestetes Backup statt einer Vermutung.

08
Laufend

Security-Monitoring & Incident Response

Angriffe passieren nachts und am Wochenende. Wir sehen sie und handeln nach einem festen Plan.

  • 24/7-Überwachung aller Endgeräte und Konten mit automatischem Alarm
  • Automatische Isolierung befallener Geräte, Sperre kompromittierter Konten
  • Reaktion bei Malware, Phishing-Treffern und übernommenen Postfächern, nach einem vorher abgestimmten Notfallplan
  • Beweissicherung (Logs, betroffene Geräte) und Übergabe an Forensiker oder Versicherung, wenn nötig
  • Wiederherstellung aus dem Backup und Nachbereitung: Was ist passiert, was ändern wir
  • Unterstützung bei Meldepflichten, etwa der Frühwarnung ans BSI innerhalb von 24 Stunden bei NIS2

Ergebnis: Ein Vorfall wird zum geordneten Ablauf, nicht zur Panik am Montagmorgen.

09
Projekt oder laufend

Awareness & Compliance

Technik schützt nur, wenn die Menschen mitziehen. Und viele Pflichten müssen Sie nachweisen können.

  • Phishing-Simulationen mit realistischen Mails und Auswertung pro Abteilung
  • Kurze Mitarbeiterschulungen zu Phishing, Passwörtern, MFA und KI-Tools, online oder vor Ort
  • NIS2: Betroffenheitsprüfung, Risikomanagement-Maßnahmen, Meldewege, Schulungspflicht der Geschäftsleitung
  • DSGVO-Grundlagen der IT: Berechtigungen, Löschfristen, Protokollierung, technische Maßnahmen dokumentiert
  • Fragebögen von Cyberversicherungen beantworten und die geforderten Maßnahmen umsetzen
  • IT-Notfallplan auf einer Seite: wer wird angerufen, was wird abgeschaltet, wo liegt das Backup

Ergebnis: Ihr Team erkennt Phishing, und Sie haben Nachweise, wenn jemand danach fragt.

Das Gesamtpaket

Drei Wege hinein. Vom Check bis zum Rundum-Schutz.

Die meisten Kunden starten mit dem kostenlosen Check, lassen dann ein Audit machen und entscheiden danach, ob sie die Umsetzung selbst machen oder uns den laufenden Schutz übergeben.

Security-Check

kostenlos
30 Minuten, remote oder vor Ort

Wir gehen MFA, E-Mail, Geräte, Backup und Zugriffe gemeinsam durch. Sie bekommen die drei Maßnahmen, die zuerst dran sind.

  • Ehrliche Einschätzung
  • Drei priorisierte Maßnahmen
  • Förderfähigkeit gleich mitgeprüft
Häufigster Start

Security-Audit

1.500 – 3.000 €
netto, Festpreis je nach Umfang

Tenant-Audit, externer und interner Schwachstellenscan, schriftlicher Bericht mit Maßnahmenplan. Auch ohne laufenden Vertrag buchbar.

  • Secure Score und Richtlinien-Prüfung
  • Schwachstellenscan intern und extern
  • Bericht mit priorisiertem Maßnahmenplan

Nomad Security laufend

inklusive
in Managed IT ab 89 € netto pro User und Monat

Die Security-Baseline mit MFA, Defender, E-Mail-Schutz, Patch-Management, Backup und 24/7-Monitoring ist im Managed-IT-Preis enthalten. Weitere Bausteine nach Bedarf zum Festpreis.

  • Baseline ohne Aufpreis
  • Monatlicher Sicherheitsbericht
  • Quartalsweises Security-Review

Alle Preise netto zuzüglich Umsatzsteuer. Was im Managed-IT-Preis steckt, steht auf der Seite Managed Services.

Staatliche Förderung

Bis zu 50 % Zuschuss möglich — wir prüfen das für Sie.

Die Beratung zu Ihrer IT-Sicherheit kann über das BAFA mit bis zu 50 % bezuschusst werden. Für Unternehmen in NRW gibt es zusätzlich MID-Digitale Sicherheit: 50 % Zuschuss für Analyse, Schulung und Schutz-Software, ab 8.000 € Projektvolumen, per Losverfahren. Wir prüfen kostenlos, welches Programm passt, und unterstützen beim Antrag.

Antwort werktags in 24 Stunden · unverbindlich
Staatlich gelistetes UnternehmenAkkreditiert für die BAFA-Beratungsförderung

Förderung der Beratungskosten über das BAFA, abhängig von Prüfung und Bewilligung.

Rechenbeispiel
Förderfähige Beratungskosten (Höchstbetrag)
3.500 €
BAFA-Zuschuss bis zu 50 %
− 1.750 €
Ihr Eigenanteil
1.750 €

Netto, zzgl. MwSt. Das BAFA fördert die Beratungskosten, nicht die Umsetzung. Ob Ihr Unternehmen antragsberechtigt ist, prüfen wir kostenlos, bevor Sie etwas beauftragen.

Die Lage

Warum kleine Betriebe kein Randziel mehr sind.

96 %
der Unternehmen ab 10 Beschäftigten waren in den letzten 12 Monaten von Datendiebstahl, Spionage oder Sabotage betroffen oder vermuten es.
Quelle: Bitkom, Wirtschaftsschutz 2026
45 %
der befragten Unternehmen waren von einem Ransomware-Angriff betroffen. Jedes fünfte betroffene Unternehmen hat Lösegeld gezahlt.
Quelle: Bitkom, Wirtschaftsschutz 2026
119
neue Software-Schwachstellen wurden im Schnitt pro Tag bekannt, 24 % mehr als im Vorjahr. Jede davon ist eine mögliche Tür.
Quelle: BSI, Lagebericht 2025
29.500
Einrichtungen fallen seit dem 6. Dezember 2025 unter NIS2 und die Aufsicht des BSI, statt bisher rund 4.500.
Quelle: BSI, Pressemitteilung 05.12.2025
Interaktiver Security-Check

Wie sicher ist Ihre IT? 10 Fragen.

Basierend auf den BSI-Grundschutz-Bausteinen und NIS2-Anforderungen. Klicken Sie auf Ja oder Nein — das Ergebnis erscheint in Echtzeit.

Identität

Nutzen alle Mitarbeiter Multi-Faktor-Authentifizierung (MFA)?

E-Mail

Sind SPF, DKIM und DMARC für Ihre E-Mail-Domain konfiguriert?

Endpunkte

Nutzen Sie eine Endpoint-Security-Lösung (z. B. Microsoft Defender for Business)?

Zugriff

Sind Conditional-Access-Richtlinien aktiv (z. B. Zugriff nur von verwalteten Geräten)?

Updates

Gibt es ein automatisiertes Patch-Management für Betriebssysteme und Software?

Backup

Werden Backups regelmäßig erstellt und die Wiederherstellung getestet?

Awareness

Wurden Ihre Mitarbeiter in den letzten 12 Monaten zu Phishing/Social Engineering geschult?

Notfall

Gibt es einen dokumentierten Incident-Response-Plan?

Daten

Werden Zugriffe auf sensible Daten über ein Berechtigungskonzept gesteuert?

Privilegien

Werden Admin-Konten separat verwaltet (keine Alltagsnutzung mit Admin-Rechten)?

Ihr Security-Score
0/100
Kritisch — dringender Handlungsbedarf
0/10 Fragen beantwortet · 0 mit Ja

Orientierungshilfe auf Basis BSI-Grundschutz · keine zertifizierte Prüfung

Unsicher, welche Bausteine Sie brauchen?

Schreiben Sie uns kurz, wie viele Arbeitsplätze Sie haben und ob Sie Microsoft 365 nutzen. Wir sagen Ihnen innerhalb von 24 Stunden, womit Sie anfangen sollten.

oder anrufen: +49 2065 8296939

BAFA: bis zu 50 % Zuschuss für die Beratung — wir prüfen das mit. Förderung der Beratungskosten über das BAFA, abhängig von Prüfung und Bewilligung.

Der Ablauf

In vier Schritten zur sicheren IT.

01

Security-Check

30 Minuten, kostenlos. Wir klären, wo Sie stehen und welche Bausteine Sie wirklich brauchen. Nicht jeder Betrieb braucht alle neun.

02

Audit & Maßnahmenplan

Tenant-Audit, Schwachstellenscan, Prüfung von Konten und Backup. Sie bekommen einen schriftlichen Bericht mit Prioritäten und Festpreisen für die Umsetzung.

03

Härtung

Wir setzen die Maßnahmen um: zuerst Anmeldung und E-Mail, dann Geräte, Netzwerk und Backup. Die Basis steht in drei bis fünf Arbeitstagen, ohne dass Ihr Betrieb stillsteht.

04

Betrieb & Review

24/7-Monitoring, laufendes Patch- und Schwachstellen-Management, monatlicher Bericht und ein Security-Review pro Quartal. Sicherheit endet nicht mit dem Projekt.

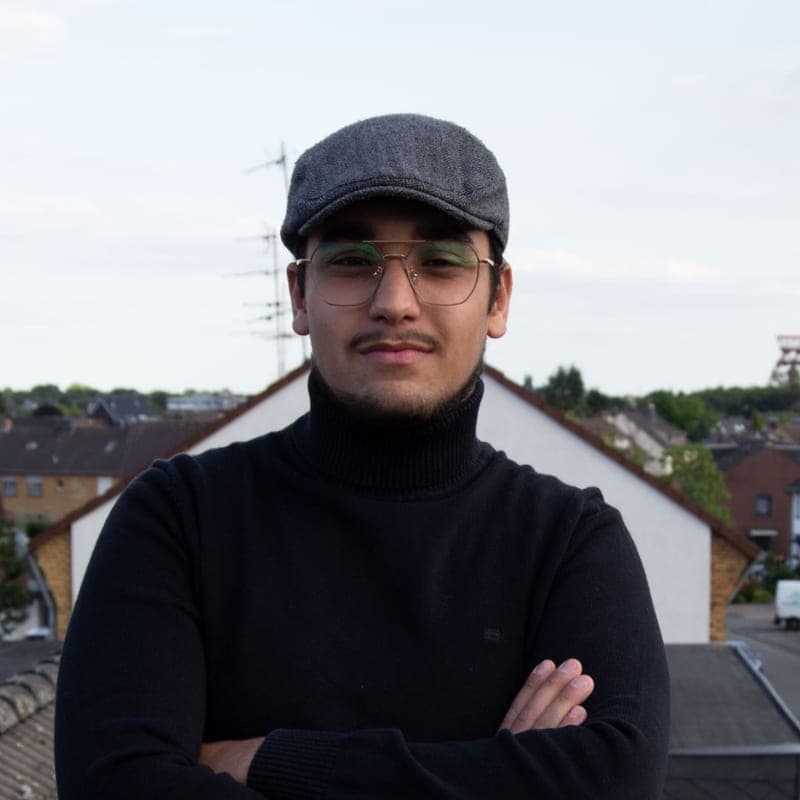
Porträt von Mikail Sünger
Mikail Sünger
Geschäftsführer
Technischer Lead — Microsoft 365, Azure, Security

Mikail baut und härtet Microsoft-365- und Azure-Umgebungen — MFA, Conditional Access, Defender, Monitoring. Dieselben Standards, die große Unternehmen einsetzen, richtet er für Betriebe ab zehn Arbeitsplätzen ein, nur ohne Konzernpreise.

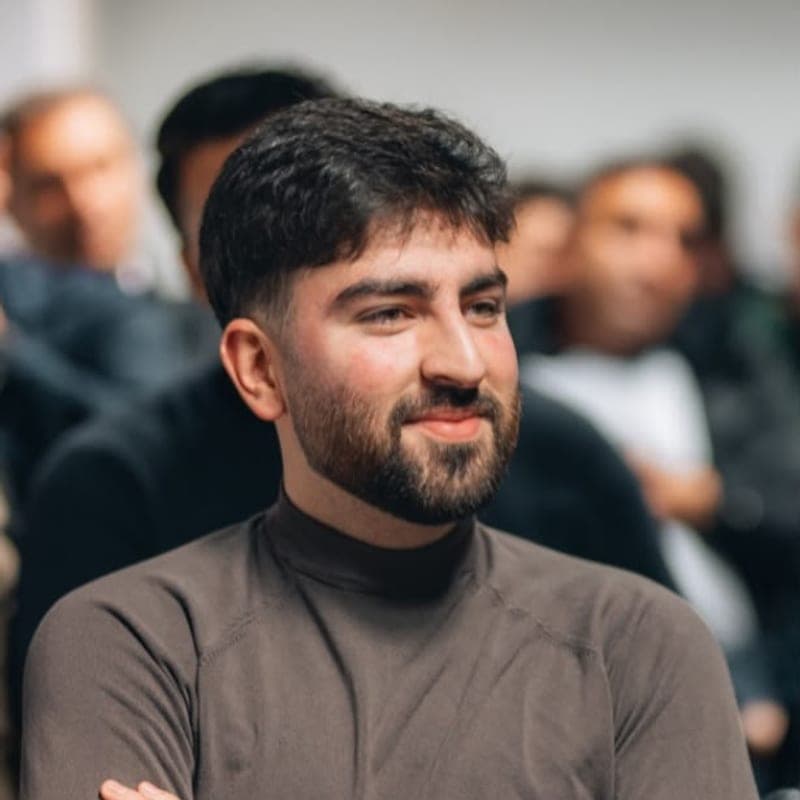
Porträt von Furkan Osman Karakaya
Furkan Osman Karakaya
Geschäftsführer
Vertrieb & Kundenbeziehungen

Furkan übersetzt Sicherheit in Entscheidungen: was zuerst, was warten kann, was es kostet. Er bleibt Ihr Ansprechpartner — auch nach dem Vertrag.

Wir bringen kleine und mittlere Unternehmen auf das Sicherheitsniveau von Konzernen — mit denselben Werkzeugen, die auch große Unternehmen einsetzen, konfiguriert für Betriebe ab fünf Arbeitsplätzen.

Mit wem möchten Sie sprechen?

Häufige Fragen

Was Unternehmen zur IT-Sicherheit wissen wollen.

Was ist Nomad Security?

+
Nomad Security ist das IT-Sicherheitsangebot der Nomad Solutions GmbH aus Duisburg für kleine und mittlere Unternehmen. Es besteht aus neun Bausteinen: Security-Audit und Schwachstellenanalyse, Identity & Access Security mit Entra ID, E-Mail-Security, Endpoint Security, Schwachstellen- und Patch-Management, Netzwerk-Security, Backup und Ransomware-Schutz, Security-Monitoring mit Incident Response sowie Awareness und Compliance. Sie können einzelne Bausteine buchen oder alles als laufenden Schutz.

Was kostet IT-Sicherheit für ein kleines Unternehmen?

+
Der Security-Check (30 Minuten) ist kostenlos. Ein einmaliges Security-Audit mit Schwachstellenscan und schriftlichem Bericht kostet je nach Umfang 1.500 bis 3.000 € netto zum Festpreis. Im laufenden Betrieb ist die Security-Baseline mit MFA, Defender, E-Mail-Schutz, Patch-Management, Backup und 24/7-Monitoring in Managed IT ab 89 € netto pro User und Monat enthalten (Lizenzen wie Microsoft 365 Business Premium kommen dazu). Projekte wie Netzwerktrennung oder Phishing-Simulationen bieten wir nach einem kurzen Gespräch zum Festpreis an.

Was ist der Unterschied zwischen Security-Audit, Schwachstellenscan und Penetrationstest?

+
Ein Security-Audit prüft Einstellungen und Abläufe: Sind MFA, Conditional Access, Backup und Admin-Rechte richtig eingerichtet? Ein Schwachstellenscan sucht automatisiert nach bekannten Lücken, etwa veralteter Software oder offenen Ports. Ein Penetrationstest geht weiter: Ein Prüfer versucht gezielt, wie ein Angreifer einzudringen. Für die meisten kleinen Betriebe reichen Audit und Scan als Start. Ein Penetrationstest lohnt sich danach, oder wenn Kunden, Versicherung oder eine Zertifizierung ihn verlangen. Penetrationstests bieten wir in Kürze selbst an. Wenn Sie schon jetzt Bedarf haben, sprechen Sie uns an, dann melden wir uns, sobald es losgeht.

Was bedeutet Schwachstellen-Management?

+
Schwachstellen-Management heißt: Alle Geräte werden laufend auf bekannte Sicherheitslücken geprüft, die Lücken werden nach Risiko sortiert und per Update oder Einstellung geschlossen. Aktiv ausgenutzte Lücken kommen zuerst. Sie bekommen jeden Monat einen Bericht, welche Lücken offen sind, welche geschlossen wurden und welche Geräte keine Updates bekommen.

Wie schützen wir unsere E-Mails vor Phishing und gefälschten Absendern?

+
Mit drei Schichten: Erstens SPF, DKIM und DMARC für Ihre Domain, schrittweise bis zur Stufe p=reject, damit niemand in Ihrem Namen Mails verschicken kann. Zweitens Microsoft Defender for Office 365, der Links und Anhänge vor dem Öffnen prüft. Drittens geschulte Mitarbeiter, die verdächtige Mails erkennen und melden. Google und Yahoo verlangen von Massenversendern seit 2024 ohnehin SPF, DKIM und DMARC, sonst landen Mails im Spam.

Brauchen wir für IT-Sicherheit Microsoft 365 Business Premium?

+
Nicht zwingend, aber es macht vieles einfacher und günstiger. Business Premium enthält Intune, Defender for Business, Defender for Office 365 Plan 1 und Entra ID P1 mit Conditional Access. Damit sind große Teile der Bausteine Identity, E-Mail und Endpoint ohne Zusatzprodukte abgedeckt. Mit Business Standard brauchen Sie dafür Zusatzlizenzen.

Fällt unser Unternehmen unter NIS2?

+
Das hängt von Branche und Größe ab. Das deutsche NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025. Betroffen sind grob Unternehmen ab 50 Beschäftigten oder mit mehr als 10 Mio. € Jahresumsatz und Bilanzsumme, wenn sie in einem der NIS2-Sektoren tätig sind, etwa Transport und Logistik, Produktion bestimmter Güter, Energie, Gesundheit, Abfall oder digitale Dienste. Betroffene müssen sich beim BSI registrieren, Risikomanagement umsetzen und erhebliche Vorfälle melden. Kleinere Betriebe sind oft indirekt betroffen, weil ihre Kunden als Zulieferer Nachweise verlangen. Wir prüfen die Betroffenheit im kostenlosen Security-Check mit; das BSI bietet zusätzlich eine eigene Betroffenheitsprüfung an.

Was verlangen Cyberversicherungen?

+
Die Musterbedingungen des Versicherungsverbands GDV verlangen unter anderem individuelle Zugänge mit erzwungenen Passwortregeln, geschützte Server mit Internetzugang und mindestens wöchentliche Backups, die getrennt gespeichert und deren Wiederherstellung regelmäßig geprüft wird. Versicherer fragen zunehmend auch nach MFA, EDR und Mitarbeiterschulungen. Werden vereinbarte Maßnahmen nicht eingehalten, kann das den Versicherungsschutz kosten. Wir helfen beim Fragebogen und setzen die geforderten Maßnahmen um.

Was passiert, wenn es trotzdem zu einem Sicherheitsvorfall kommt?

+
Im laufenden Vertrag erkennt unser Monitoring den Vorfall, befallene Geräte werden automatisch isoliert und kompromittierte Konten gesperrt. Wir informieren Sie sofort, sichern Beweise, stellen aus dem getesteten Backup wieder her und unterstützen bei Meldepflichten, etwa der Frühwarnung ans BSI innerhalb von 24 Stunden bei NIS2. Die Erreichbarkeit außerhalb der Bürozeiten ist im Vertrag geregelt.

Können wir einzelne Bausteine buchen, ohne Managed-IT-Kunde zu werden?

+
Ja. Security-Audit, E-Mail-Härtung, Netzwerk-Projekte, Phishing-Simulationen und Schulungen buchen viele Unternehmen einzeln, auch wenn sie eine eigene IT oder einen anderen Dienstleister haben. Laufende Bausteine wie Monitoring und Patch-Management setzen voraus, dass wir die Geräte mitverwalten.

Wird IT-Sicherheit gefördert?

+
Ja, auf zwei Wegen: Die Beratung bezuschusst das BAFA mit bis zu 50 % (höchstens 1.750 €); dafür sind wir akkreditiert. Unternehmen mit Sitz in NRW können über MID-Digitale Sicherheit 50 % der Nettokosten für Analyse, Schulung und Schutzmaßnahmen bekommen, als Zuschuss von 4.000 bis 15.000 €, vergeben per Losverfahren. Wir prüfen kostenlos im Security-Check mit, was passt. Förderung abhängig von Prüfung und Bewilligung.

Welches Förderprogramm gibt es in NRW für IT-Sicherheit?

+
Seit 2026 fördert das Land NRW mit dem Programm MID-Digitale Sicherheit über die NRW.BANK 50 % der Nettokosten, als Zuschuss zwischen 4.000 und 15.000 €. Gefördert werden eine Analyse durch einen externen Dienstleister, Schulungen und Schutzmaßnahmen wie Virenschutz, Anti-Ransomware, Patch-Management und Firewall samt Lizenzen. Die Plätze werden monatlich verlost. Wichtig: Der Auftrag darf erst nach dem Bescheid erteilt werden, sonst entfällt die Förderung. Wir erstellen das Angebot für den Antrag und planen die Umsetzung passend dazu.

Arbeiten Sie nur in Duisburg?

+
Nein. Unser Büro ist in Duisburg-Rheinhausen, vor Ort sind wir im Ruhrgebiet und am Niederrhein, etwa in Moers, Krefeld, Oberhausen, Mülheim und Essen. Audit, Härtung und Monitoring laufen größtenteils remote und sind deshalb bundesweit möglich.

Frage nicht dabei? oder rufen Sie an: +49 2065 8296939.

Vor Ort

Wir betreuen Unternehmen im westlichen Ruhrgebiet

Darüber hinaus sind wir in Moers, Dinslaken, Krefeld, Bottrop, Essen und Düsseldorf im Einsatz — das Servicegebiet umfasst rund 60 Kilometer um Duisburg.

Jetzt anfragen

30 Minuten, die Ihnen zeigen, wo Sie stehen.

Der Security-Check ist kostenlos und unverbindlich. Danach wissen Sie, welche Bausteine Sie brauchen, was sie kosten und ob Ihr Vorhaben förderfähig ist.

  • ✓ Antwort innerhalb von 24 Stunden
  • ✓ Bis zu 50 % Zuschuss für die Beratung, wir prüfen kostenlos mit
  • ✓ Festpreise statt Stundenabrechnung
  • ✓ Sie sprechen mit den Gründern, nicht mit einem Vertrieb

Lieber direkt sprechen? +49 2065 8296939

Kostenlosen Security-Check anfragen

Drei Angaben, dann Ihre Kontaktdaten — oder Sie wählen direkt einen 30-Minuten-Termin. Remote oder bei Ihnen vor Ort, ohne Verpflichtung. Danach wissen Sie, wo Sie stehen und was zuerst zu tun ist.

Schritt 1 von 318 %

Was trifft auf Sie zu?

Drei Angaben, fertig. Keine Kontaktdaten in diesem Schritt · Antwort innerhalb von 24 Stunden, werktags

BAFA: bis zu 50 % Zuschuss für die Beratung — wir prüfen das mit. Förderung der Beratungskosten über das BAFA, abhängig von Prüfung und Bewilligung.

Anrufen